みなさん。こんにちは。サニービュー事業部の小寺です。
先週からAmazon Virtual Private Cloud (VPC) プレフィックスリストが AWS アジアパシフィック (大阪) リージョンでご利用可能になりました。
https://aws.amazon.com/jp/about-aws/whats-new/2022/04/amazon-vpc-prefix-list-osaka-region/
VPCプレフィックスリストとは
ここでVPCプレフィックスリストについて簡単にご紹介します。
VPCプレフィックスリストは、VPCの機能の一つで、複数のCIDRブロックを一元管理することができます。セキュリティグループやルートテーブルでCIDRブロックを設定する際に参照できます。
プレフィックスリストには、以下のような特徴があります。
・VPCでプレフィックスリストを作成すると複数のIP CIDRをまとめて管理可能になる
・作成したプレフィックスリストは、セキュリティグループやVPCルートテーブルの設定に利用可能
・オンプレミスの複数拠点から接続する場合のCIDRの管理等がしやすくなる
・プレフィックスリストはバージョン管理が可能で、過去のバージョンに戻すことができる
・RAM(Resource Access Manager)により、プレフィックスリストを他のAWSアカウントに共有可能
プレフィックスリストには、以下の2種類があります。
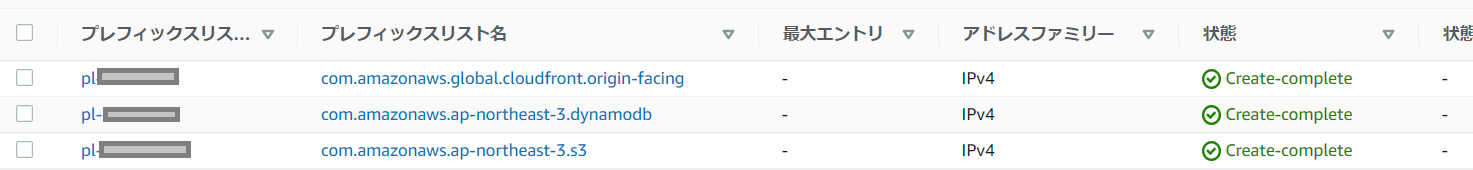
(1)AWSが管理するAWSマネージドプレフィックスリスト(S3/Cloudfront/DynamoDB等のCIDR範囲を管理)
S3 (com.amazonaws.ap-northeast-1.s3)
cloudfront(com.amazonaws.global.cloudfront.origin-facing)
DynamoDB (com.amazonaws.ap-northeast-1.dynamodb
(2)ユーザーが独自に設定可能なカスタマーマネージドプレフィックスリスト
任意のIPアドレスやCIDRをユーザーで登録
ユースケース
どのようなときに活用ができそうでしょうか。
例えば、以下のユースケースが考えられます。
プライマリサイト(東京)/DRサイト(大阪)で例のようなセキュリティグループのルール設定における差分を無くすことが可能。
例①CloudFront のオリジン(ALB,EC2など)に付けるセキュリティグループのルールにCloudFrontのAWSマネージドプレフィックスリストからのHTTP/HTTPS通信許可のみを設定しておくことでオリジンにCloudFront以外から直接通信しないようにする
例②FTPやSMB等を使用したインターネットからの通信に対し、プレフィックスリストでの許可設定が可能
対応リージョン
VPCプレフィックスリストは以下を除くリージョンでご利用可能です。
・アジアパシフィック (ジャカルタ)
・AWS GovCloud (米国東部)
・AWS GovCloud (米国西部)
・Sinnet が運営する Amazon Web Services 中国 (北京) リージョン
・NWCD が運営する Amazon Web Services 中国 (寧夏) リージョン
またプレフィックスリスト自体は無料でご利用いただけます。
AWSをご利用いただくには、直接契約するより断然お得。
AWS利用料が5%割引、さらに日本円の請求書による支払いが可能です!